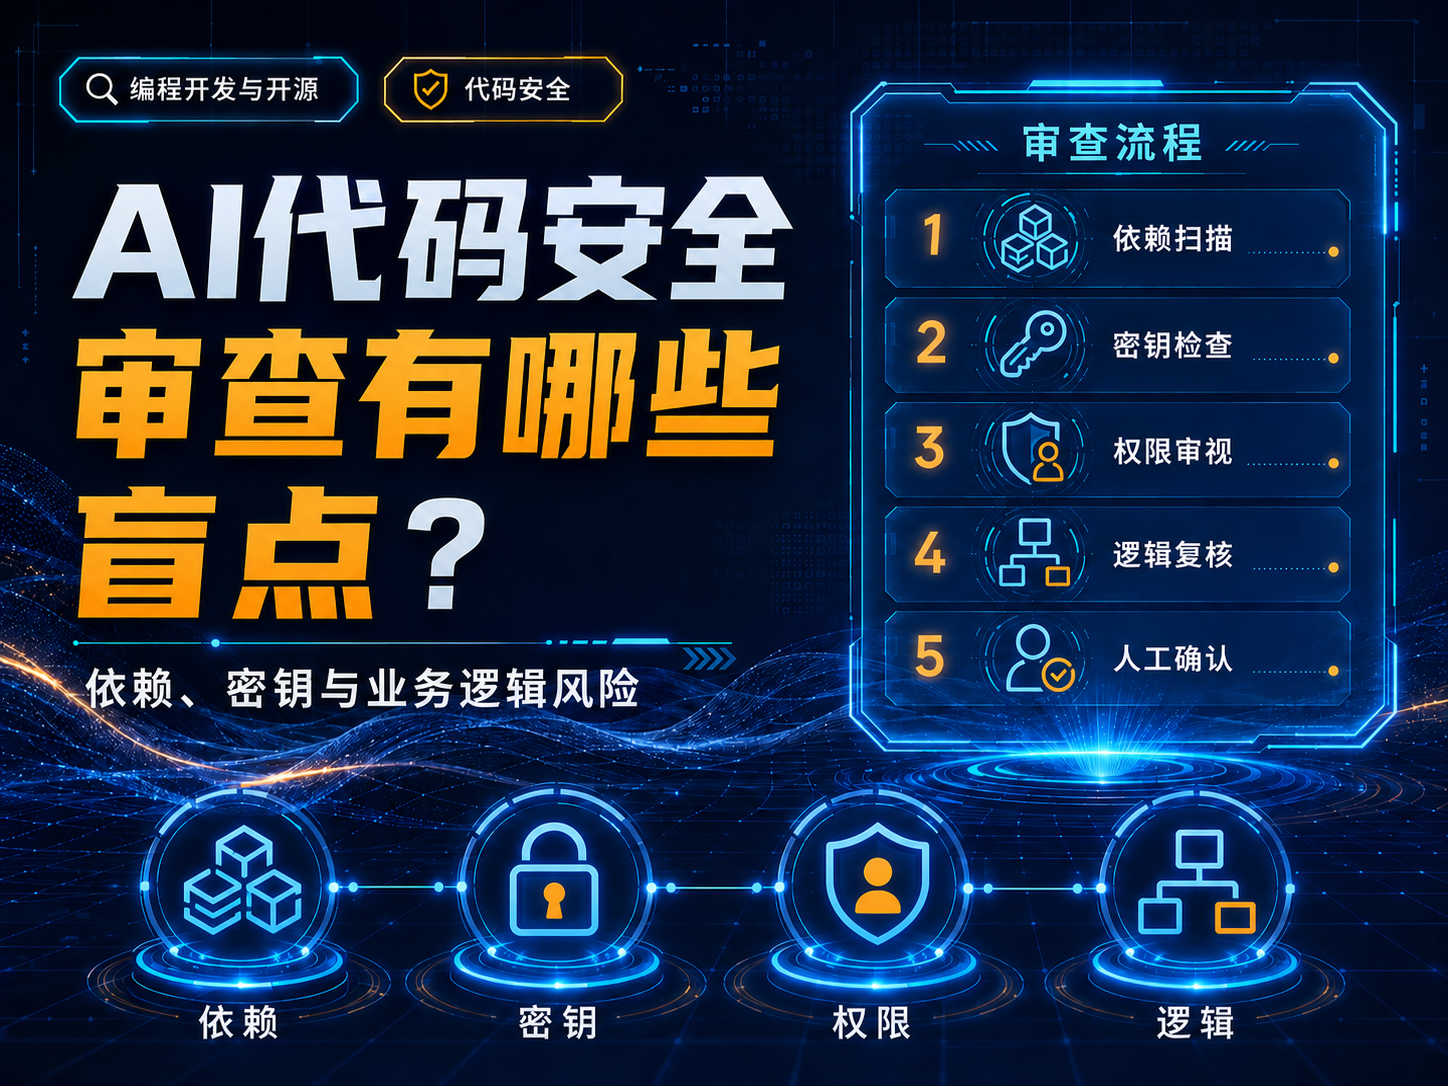
直接回答:AI可以提高安全Review覆盖率,但最危险的误区是把“模型没有发现问题”当成“代码安全”。应使用静态/依赖/密钥工具 + AI路径分析 + 人工业务审查三层组合,尤其关注授权与业务逻辑。[1][2][3]
AI安全审查最容易漏掉“需要业务上下文”的漏洞
自动扫描擅长发现已知模式,但业务逻辑、越权路径、状态机绕过和跨服务信任关系常需要人工理解。OWASP明确强调手工安全代码审查能补充自动化工具,特别适合上下文相关和业务逻辑问题。[1]
| 层面 | AI/工具擅长 | 常见盲点 |
|---|---|---|
| 依赖 | 已知CVE、危险版本 | 业务是否实际可达、升级兼容 |
| 密钥 | 硬编码token/密钥模式 | 日志、历史提交、外部系统已泄漏凭据 |
| 输入 | 注入模式、危险API | 上游是否已验证、编码链 |
| 权限 | 明显缺少鉴权 | 对象级/租户级越权、业务规则 |
| 业务逻辑 | 辅助枚举路径 | 优惠、余额、库存、审批等状态绕过 |
代码扫描、密钥扫描和人工Review要组合
GitHub CodeQL通过代码扫描产生安全告警,Secret scanning用于发现凭据泄漏;两者都应作为AI审查的证据输入,而不是被AI替代。[2][3]
给AI的安全审查上下文
- 信任边界和角色权限;
- 敏感资产;
- 主要数据流;
- 外部依赖与服务账号;
- 不能仅从代码看出的业务规则。
每条发现必须给“攻击路径”
要求输出:攻击前提 → 可控输入 → 穿过的校验 → 敏感操作/数据 → 影响 → 修复方向。只写“可能SQL注入”而没有数据流证据的条目,应降级为待验证。
安全审查完成标准
至少包括依赖、秘密、身份认证、授权、输入输出、日志、业务状态机和高风险第三方调用;严重问题由安全或相关业务负责人复核。
参考来源
- OWASP:Secure Code Review Cheat Sheet(核验于 2026-08-08)
- GitHub Docs:Code scanning with CodeQL(核验于 2026-08-08)
- GitHub Docs:Secret scanning(核验于 2026-08-08)
更新记录
- 2026-08-08:核验官方资料并完成全文结构化撰写。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
相关文章



 百度热点