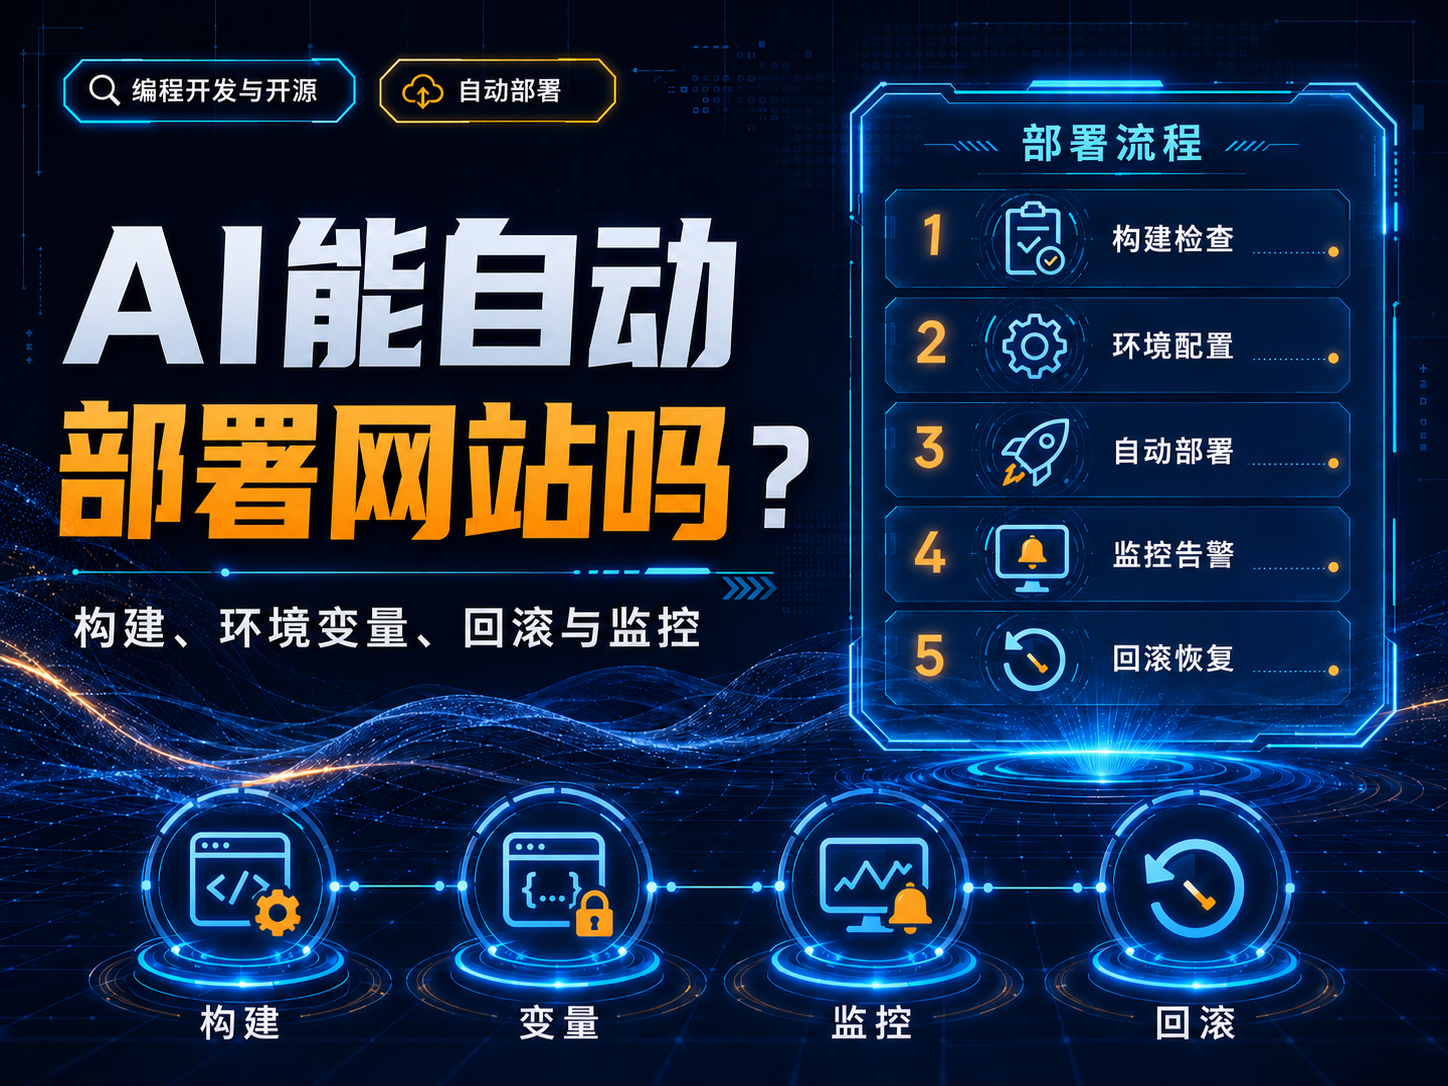
AI可以自动部署,但“自动执行”不等于“无人监管”
最稳的架构是让AI生成或修改部署配置,让CI/CD系统执行,关键环境由保护规则、审批和凭据边界控制。GitHub Actions environments支持保护规则、环境密钥和部署记录,适合作为生产发布的安全闸门。[1]
标准发布链
- 锁定依赖并构建可重复产物。
- 运行单测、集成测试和安全检查。
- 生成部署计划,列出环境变量和数据库迁移。
- 先部署预览/灰度环境。
- 健康检查通过后扩大流量。
- 监控错误率、延迟和核心业务指标。
- 触发阈值时回滚到上一稳定版本。
| 环节 | AI可以做 | 必须由系统/人控制 |
|---|---|---|
| 构建 | 分析构建失败、生成配置 | 固定运行时和锁文件 |
| 环境变量 | 列出所需变量、检查缺失 | 密钥存储与访问权限 |
| 部署 | 生成workflow/IaC草案 | 生产审批、最小权限 |
| 回滚 | 给出回滚步骤 | 可用旧制品/旧镜像 |
| 监控 | 归纳日志和异常 | 告警阈值与值班机制 |
环境变量最容易被AI处理错
不要把生产密钥直接粘进聊天。只给变量名、用途和脱敏样例;真实值放在CI/CD或云平台的secret store。部署作业只在通过环境保护后获取相应密钥。[2]
回滚必须在上线前演练
回滚不是一句“git revert”。数据库迁移、队列消息、缓存格式和外部API都可能让旧版本无法直接恢复。上线前应确认旧应用能否读新数据、数据库是否需要向前修复,以及制品能否快速重新部署。
上线检查表
- 构建可重复;
- 测试通过;
- 密钥没有进入仓库或日志;
- 数据库迁移有兼容方案;
- 健康检查和告警已启用;
- 上一稳定制品可用;
- 负责人知道如何暂停和回滚。
参考来源
- GitHub Docs:Deployments and environments(核验于 2026-08-08)
- GitHub Docs:Deploying with GitHub Actions(核验于 2026-08-08)
更新记录
- 2026-08-08:核验官方资料并完成全文结构化撰写。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
相关文章


 百度热点