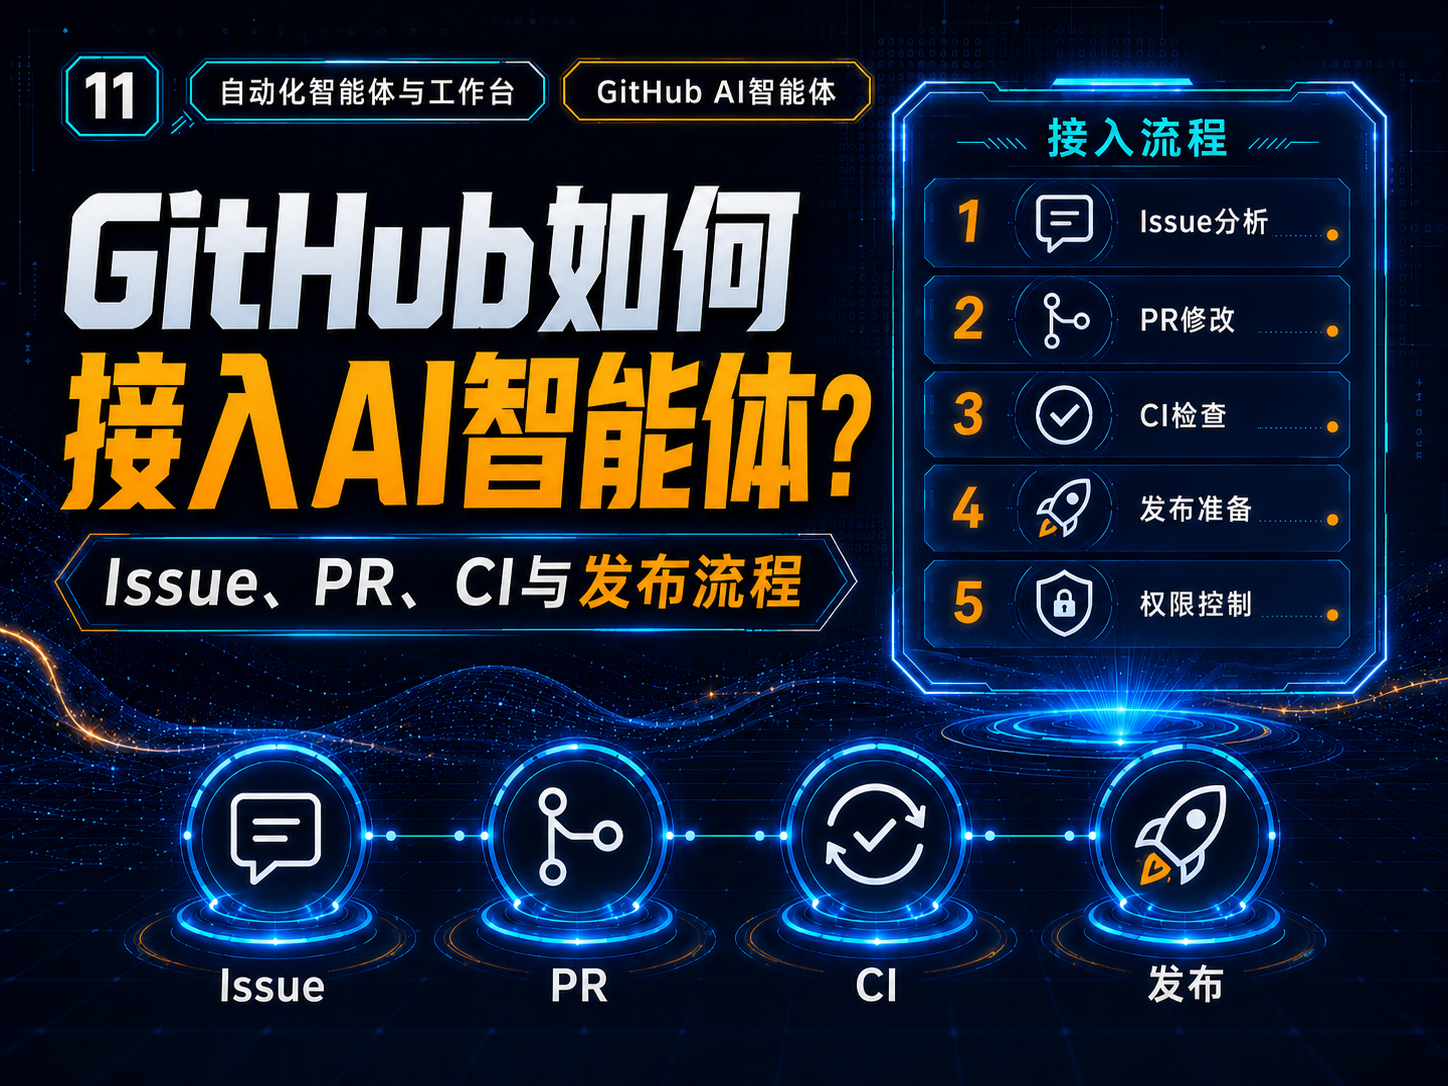
GitHub如何接入AI智能体?Issue、PR、CI与发布流程
直接回答:GitHub接AI智能体应采用“读权限默认、写权限按需、合并和发布人工把关”。GitHub App权限可以细分到Issues、Pull requests、Contents、Workflows等资源,API响应还可通过权限相关Header帮助判断缺少的权限。[1][2]
Issue:先做分类和复现建议
智能体读取Issue正文、标签和相关评论,输出:问题类型、缺失信息、可能相关文件、复现步骤。只有用户确认后再自动加标签或回复。
PR:AI先读diff,再读必要上下文
不要把整个仓库都塞进模型。先读取changed files和diff,再按引用关系拉相关文件,最后给出风险、测试缺口和建议。
CI:失败日志进入诊断链
触发条件是CI失败;AI读取失败Job和关键日志,定位第一个根因,而不是总结全部噪声。建议修复后重新跑测试,结果再回写PR。
发布:保持人工Gate
AI可以生成Release notes、核对版本号、检查Changelog和未关闭Blocker,但创建正式Release、打Tag和部署生产环境建议保留人工批准。
权限最小化
读Issue不需要给Contents写权限;需要改代码时再授予contents:write;需要改工作流文件时单独申请Workflows权限。权限越细,Agent误操作的爆炸半径越小。
注意:不要直接给Agent组织管理员权限或长期高权限PAT。优先GitHub App、最小权限、短期Token与分支保护。
资料核验日期:2026-08-09。产品功能、套餐、API、平台规则与地区可用性会变化,正式使用前请再次查看官方页面。
参考来源
- GitHub Docs:Choosing permissions for a GitHub App(official,核验于 2026-08-09)
- GitHub Docs:Permissions required for GitHub Apps(official,核验于 2026-08-09)
更新记录
- 2026-08-09:完成官方/一手来源核验、结构化撰写与发布边界检查。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
相关文章


 百度热点