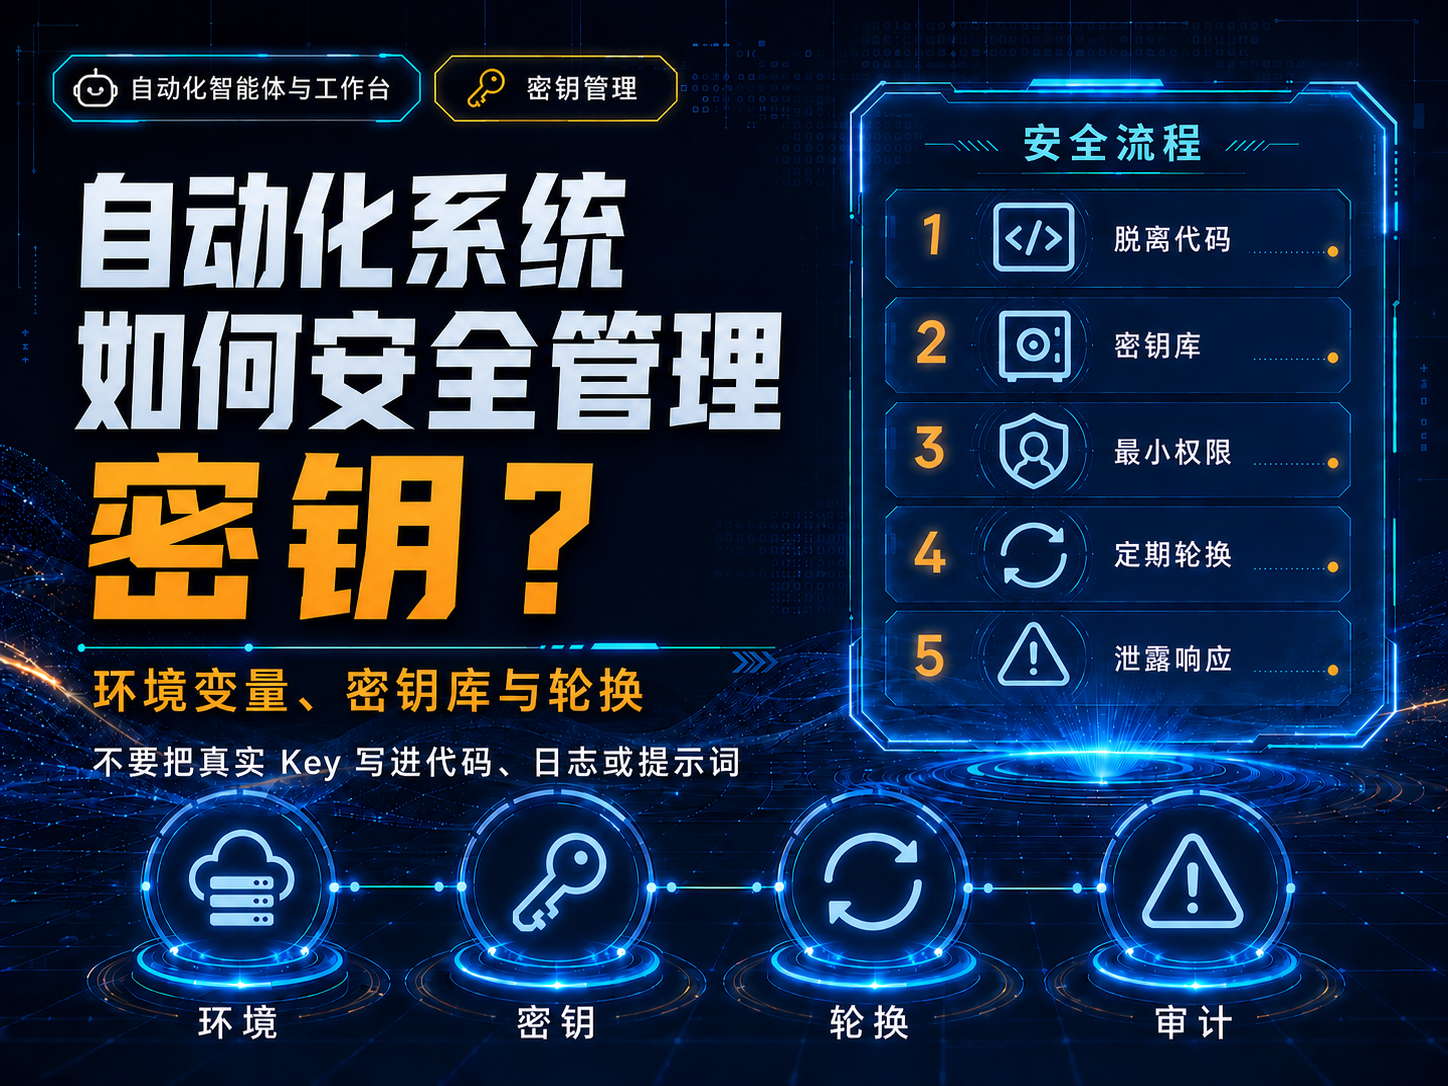
自动化系统如何安全管理密钥?环境变量、密钥库与轮换
环境变量不是“密钥库”
环境变量解决的是“不要硬编码到代码里”,但它本身不提供完整的访问控制、轮换、审计和生命周期管理。开发机可以用它,生产系统应进一步集中管理。
生产密钥要按服务拆分
不要让所有工作流共享同一个API Key。按环境、应用、项目和权限拆分凭据,这样单个工作流泄露时可以只撤销一个密钥,而不是让整个平台停机。
轮换要做成可操作流程
| 阶段 | 做法 |
|---|---|
| 准备新密钥 | 创建新版本但不立即删除旧版本 |
| 切换应用 | 更新运行时引用并观察错误率 |
| 验证 | 确认新凭据覆盖全部实例/任务 |
| 撤销旧密钥 | 回收旧版本并记录时间 |
日志里只记录标识,不记录秘密
日志可以记录secret_id、key前缀、版本号、调用服务和错误码,但不要记录完整Token。调试工具、错误上报、Prompt trace也要做敏感字段脱敏。
泄露后的第一动作是撤销
一旦怀疑泄露,应先禁用/轮换,再调查来源;不要等“确认真的被利用”才处理。之后检查代码仓库历史、CI日志、聊天记录和第三方监控中是否残留。
注意:不要把“把Key放进.env”当作完整安全方案;.env同样可能被误提交、备份或输出到日志。
资料核验日期:2026-08-09。产品功能、API、套餐、搜索规则与地区可用性会变化,正式使用前请再次查看官方页面。
参考来源
- AWS Secrets Manager:What is AWS Secrets Manager?(official/primary,核验于 2026-08-09)
- AWS Secrets Manager:Best practices(official/primary,核验于 2026-08-09)
- AWS Secrets Manager:Rotate secrets(official/primary,核验于 2026-08-09)
- OpenAI API:Developer quickstart(official/primary,核验于 2026-08-09)
更新记录
- 2026-08-09:完成官方/一手来源核验、结构化撰写与发布边界检查。
如果你还想系统比较AI自动化平台、Agent工作流、自托管、错误恢复和安全设计,可以继续查看:AI自动化工具专题 →
© 版权声明
文章版权归作者所有,未经允许请勿转载。
相关文章


 百度热点