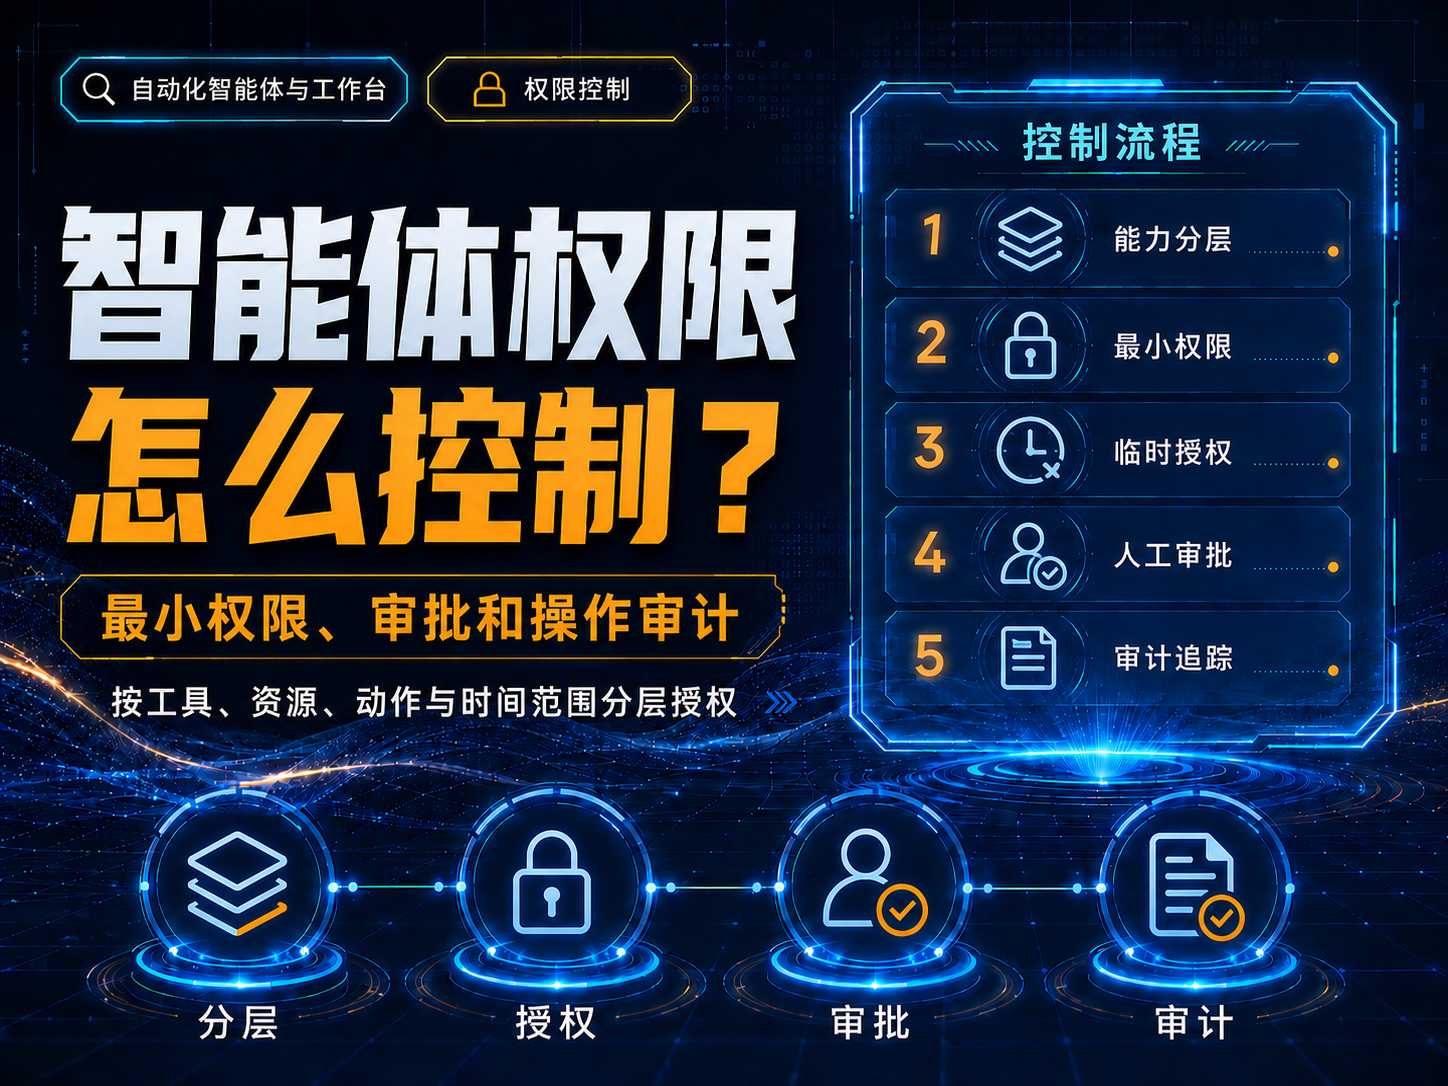
智能体权限怎么控制?最小权限、审批和操作审计
权限至少拆成四个维度
| 维度 | 问题 | 建议 |
|---|---|---|
| 工具 | 能调用哪些API/连接器 | 只开放任务需要的工具 |
| 资源 | 能访问哪些项目/表/文件夹 | 按项目或租户隔离 |
| 动作 | read/write/delete/admin | 读写分离 |
| 时间 | 长期/短期/单次 | 高权限尽量临时 |
读权限和写权限必须分开
许多智能体只需要“读取后给建议”,却被直接授予修改能力。能通过只读API完成的阶段不要暴露写工具;需要写入时再用单独凭据或审批后的短期能力。
危险动作需要二次门槛
删除、付款、发布、发送、改权限、导出敏感数据等动作,除模型判断外还应经过服务端策略检查和人工确认。模型的自然语言“我认为可以”不能替代授权系统。
审计日志要能回答四个问题
- 谁或哪个工作流发起了操作?
- 用了哪个工具、资源和参数?
- 审批是谁做的,为什么?
- 最终结果、错误码和影响对象是什么?
定期回收闲置权限
连接器、API Key和服务账号会随着项目迭代越积越多。应定期检查未使用凭据、过宽scope、跨项目复用密钥和无人负责的机器人账号。
注意:前端隐藏按钮不等于权限控制。权限判断必须在可信服务端执行。
资料核验日期:2026-08-09。产品功能、API、套餐、搜索规则与地区可用性会变化,正式使用前请再次查看官方页面。
参考来源
- AWS IAM:Security best practices(official/primary,核验于 2026-08-09)
- OpenAI Developers:Model guidance(official/primary,核验于 2026-08-09)
更新记录
- 2026-08-09:完成官方/一手来源核验、结构化撰写与发布边界检查。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
相关文章


 百度热点