直接回答:普通代码补全和编程智能体的核心区别是行动范围。补全通常在你编辑代码时根据当前上下文预测下一行或下一段;智能体则可能读取多个文件、制定计划、调用搜索/终端/Git等工具、修改仓库并运行测试。补全更像“边写边建议”,智能体更像“把一项开发任务委托出去”。两者适合的任务规模、权限和审查方式完全不同。
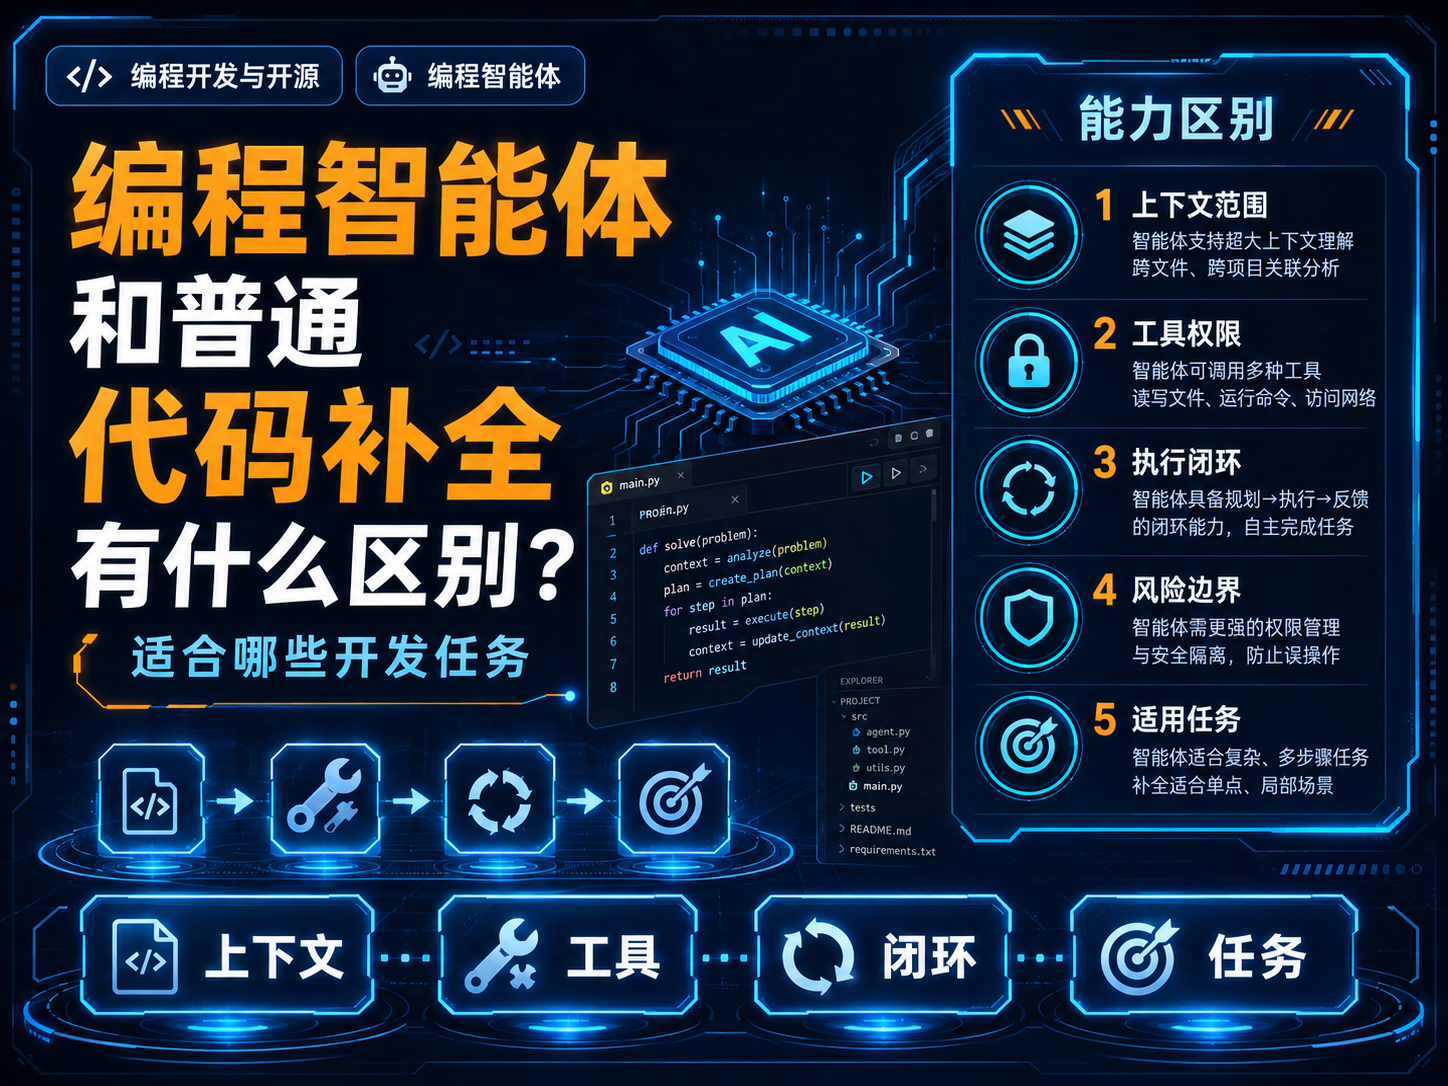
一张表看懂
| 维度 | 代码补全 | 编程智能体 |
|---|---|---|
| 触发方式 | 写代码时实时建议 | 给目标/Issue后执行 |
| 上下文 | 当前文件、邻近代码为主 | 仓库、文件、工具结果、任务说明 |
| 行动 | 生成建议,由人接受 | 可读写文件、运行命令/测试 |
| 持续时间 | 秒级 | 可能持续多轮、多步骤 |
| 权限风险 | 较低 | 更高,需要工具与命令控制 |
| 审查重点 | 代码片段是否正确 | 整个diff、测试、范围和副作用 |
GitHub把Copilot completions描述为IDE中的inline suggestions;其cloud agent则可以在临时开发环境中探索代码、修改文件、运行自动测试和lint。[1][2] Google的Gemini Code Assist Agent Mode也明确使用IDE文件和工具处理多步骤任务,并支持用户审批工具使用。[3]
哪些任务适合代码补全
- 写常见CRUD、类型定义和数据转换;
- 补测试样例骨架;
- 写重复性高的配置和样板代码;
- 已明确实现方式的小函数;
- 开发者希望始终掌握每一步时。
补全的优势是反馈快、控制粒度小、审查成本低。你仍然是驾驶员。
哪些任务更适合编程智能体
- 需要先搜索仓库才能定位的Bug;
- 跨多个文件的功能改动;
- 需要“修改→运行测试→读取错误→继续修”的任务;
- 依赖迁移、重复重构、Issue实现;
- 可以清楚定义验收标准的后台任务。
OpenAI Codex官方定位于端到端工程任务;GitHub Copilot cloud agent也以Issue到PR的异步工作流为典型入口。[4][2]
什么时候不要用智能体
- 需求本身还没想清楚:代理会高效执行错误方向;
- 无法自动验证:没有测试、没有验收标准,又涉及核心业务;
- 权限过大:生产数据库、密钥、部署权限没有隔离;
- 改动很小:两行代码可能补全更快;
- 高风险安全/支付逻辑:可让AI辅助,但必须人工审查。
使用智能体前先准备四样东西
任务说明:问题、目标、非目标、验收标准。
仓库规则:代码规范、禁止修改区域、运行命令。
测试:至少有能验证关键行为的测试。
权限:默认最小权限,危险命令人工确认。
最合理的组合不是二选一
日常开发可以按层次组合:补全负责微操作,聊天负责解释和设计,智能体负责边界清晰的多步骤任务,代码审查负责合并前的第二视角。最终PR仍由开发者承担责任。
参考来源
- GitHub Docs:Code suggestions(核验于 2026-08-08)
- GitHub Docs:Copilot cloud agent(核验于 2026-08-08)
- Google:Gemini Code Assist Agent Mode(核验于 2026-08-08)
- OpenAI:Codex(核验于 2026-08-08)
更新记录
- 2026-08-08:核验代码补全与智能体的官方功能边界。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
相关文章


 百度热点