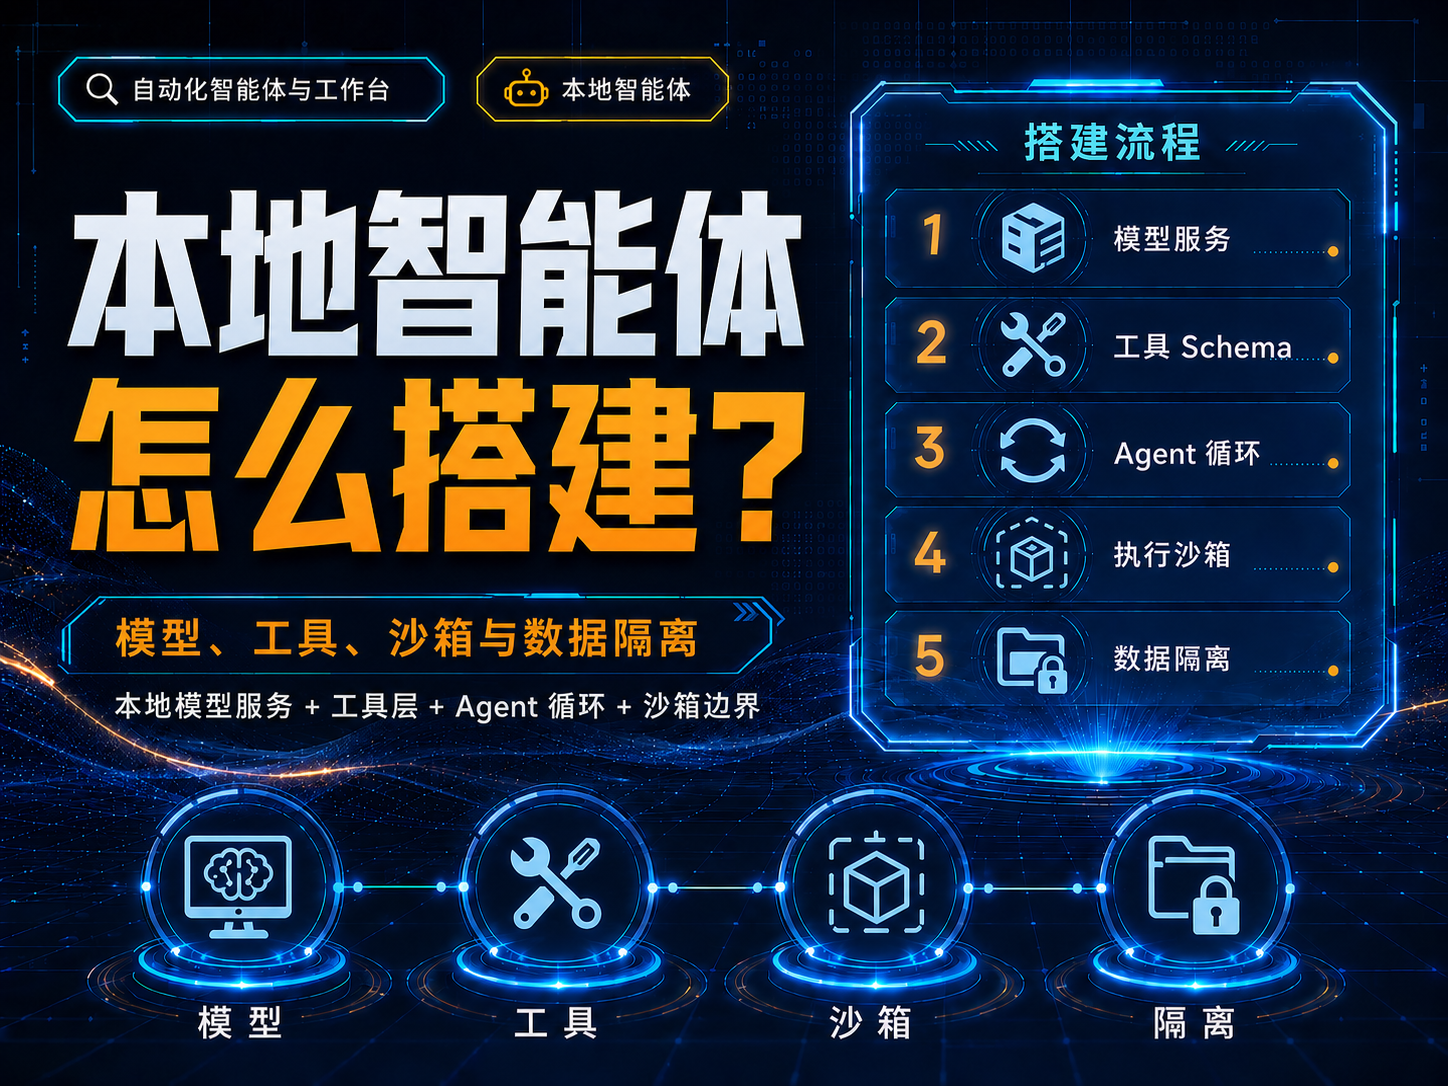
本地智能体怎么搭建?模型、工具、沙箱与数据隔离
模型层先验证工具调用能力
如果任务需要调用函数,先确认所用模型和本地运行器能稳定输出工具名与结构化参数。Ollama官方文档提供单次、并行和多轮工具调用的实现方式。
工具层只暴露必要函数
例如read_project_file、search_notes、run_test,不要直接给一个“shell(command)”万能函数。工具参数要用Schema约束,并在服务端再次校验路径、命令和资源范围。
执行层必须隔离
代码执行、文件转换和浏览器任务放到容器/虚拟机或其他隔离环境。限制网络、CPU、内存、运行时间和挂载目录,避免把宿主机Docker socket、SSH密钥等敏感资源直接暴露。
数据层按项目隔离
每个项目使用独立工作目录、向量库namespace和凭据。删除项目时能够一起清理缓存、索引、临时文件和日志。
先做只读Agent再增加写能力
第一版只让智能体读取和建议;确认稳定后再增加写文件、执行测试等低风险动作,最后才考虑外部发送或系统修改。
注意:“本地部署”主要解决数据路径与可控性问题,不代表自动获得安全性;工具层仍需要最小权限、隔离和审计。
资料核验日期:2026-08-09。产品功能、API、套餐、搜索规则与地区可用性会变化,正式使用前请再次查看官方页面。
参考来源
- Ollama:Tool calling(official/primary,核验于 2026-08-09)
- Docker Docs:Docker Engine security(official/primary,核验于 2026-08-09)
更新记录
- 2026-08-09:完成官方/一手来源核验、结构化撰写与发布边界检查。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
相关文章


 百度热点