桌面级工作智能体能做什么?文件、应用与操作系统权限
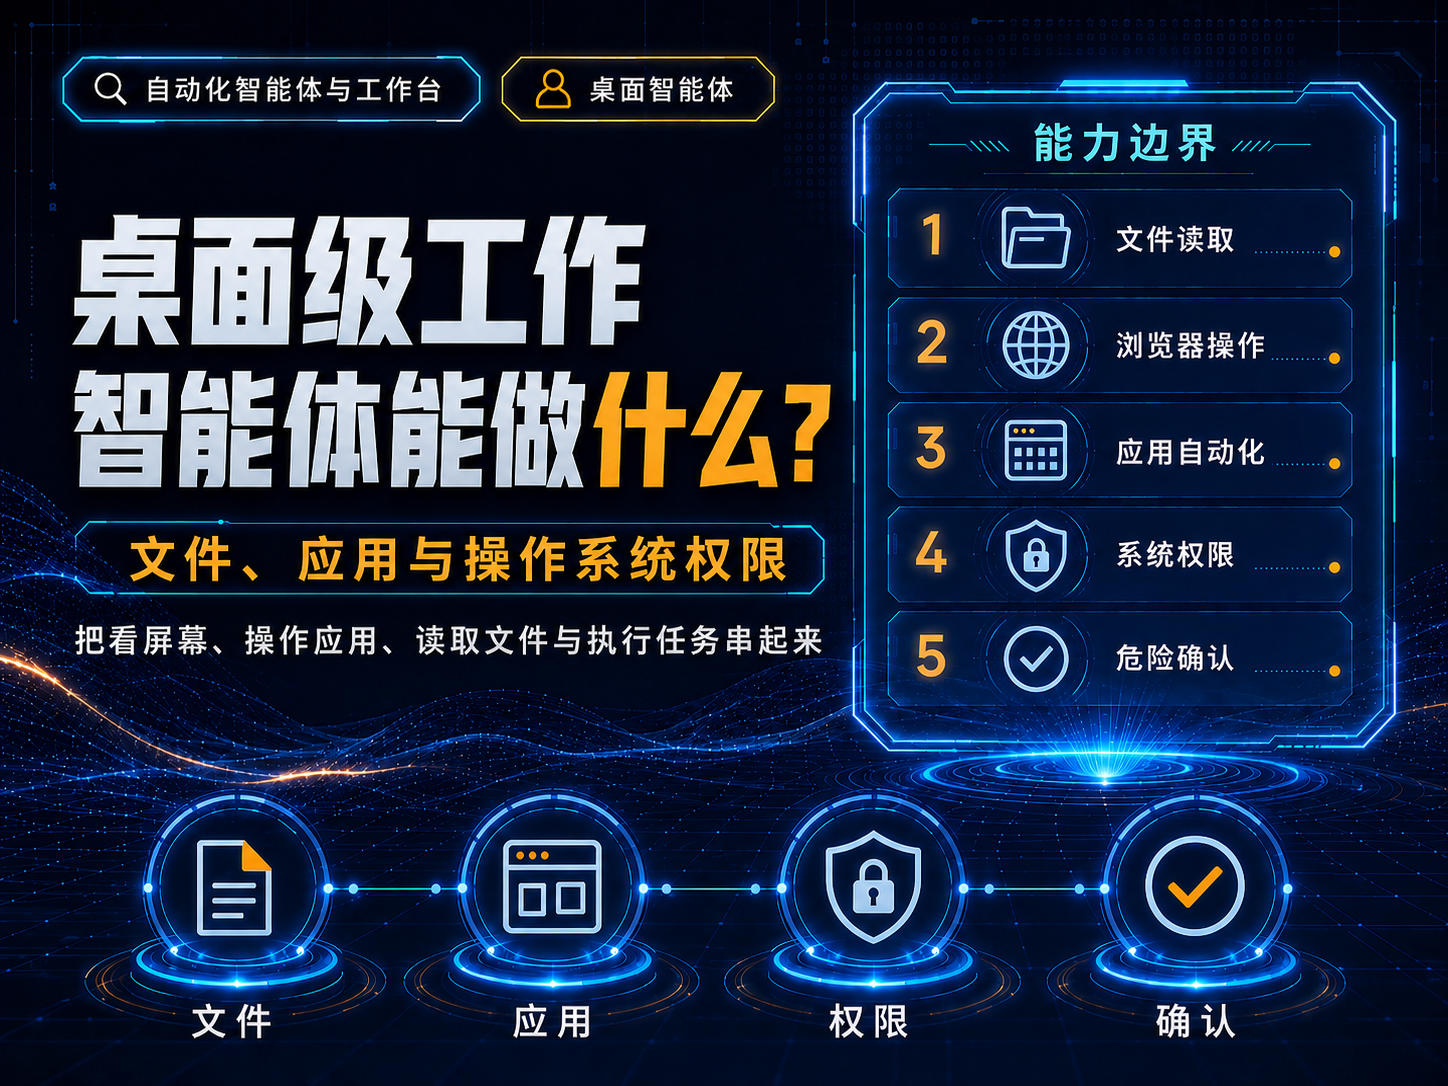
把能力分成四层
| 层级 | 能力 | 边界 |
|---|---|---|
| 文件层 | 读取/整理指定目录 | 限制根目录与扩展名 |
| 应用层 | 操作浏览器/办公软件 | 只开放需要的应用 |
| 命令层 | 执行脚本/终端 | 沙箱、命令白名单、超时 |
| 系统层 | 安装、删除、权限/账户 | 默认禁止或人工确认 |
工作目录比“全盘访问”安全
把任务文件复制或挂载到专用工作区,智能体只在这个范围内读写。用户主目录、浏览器凭据、SSH密钥和系统目录默认不应暴露。
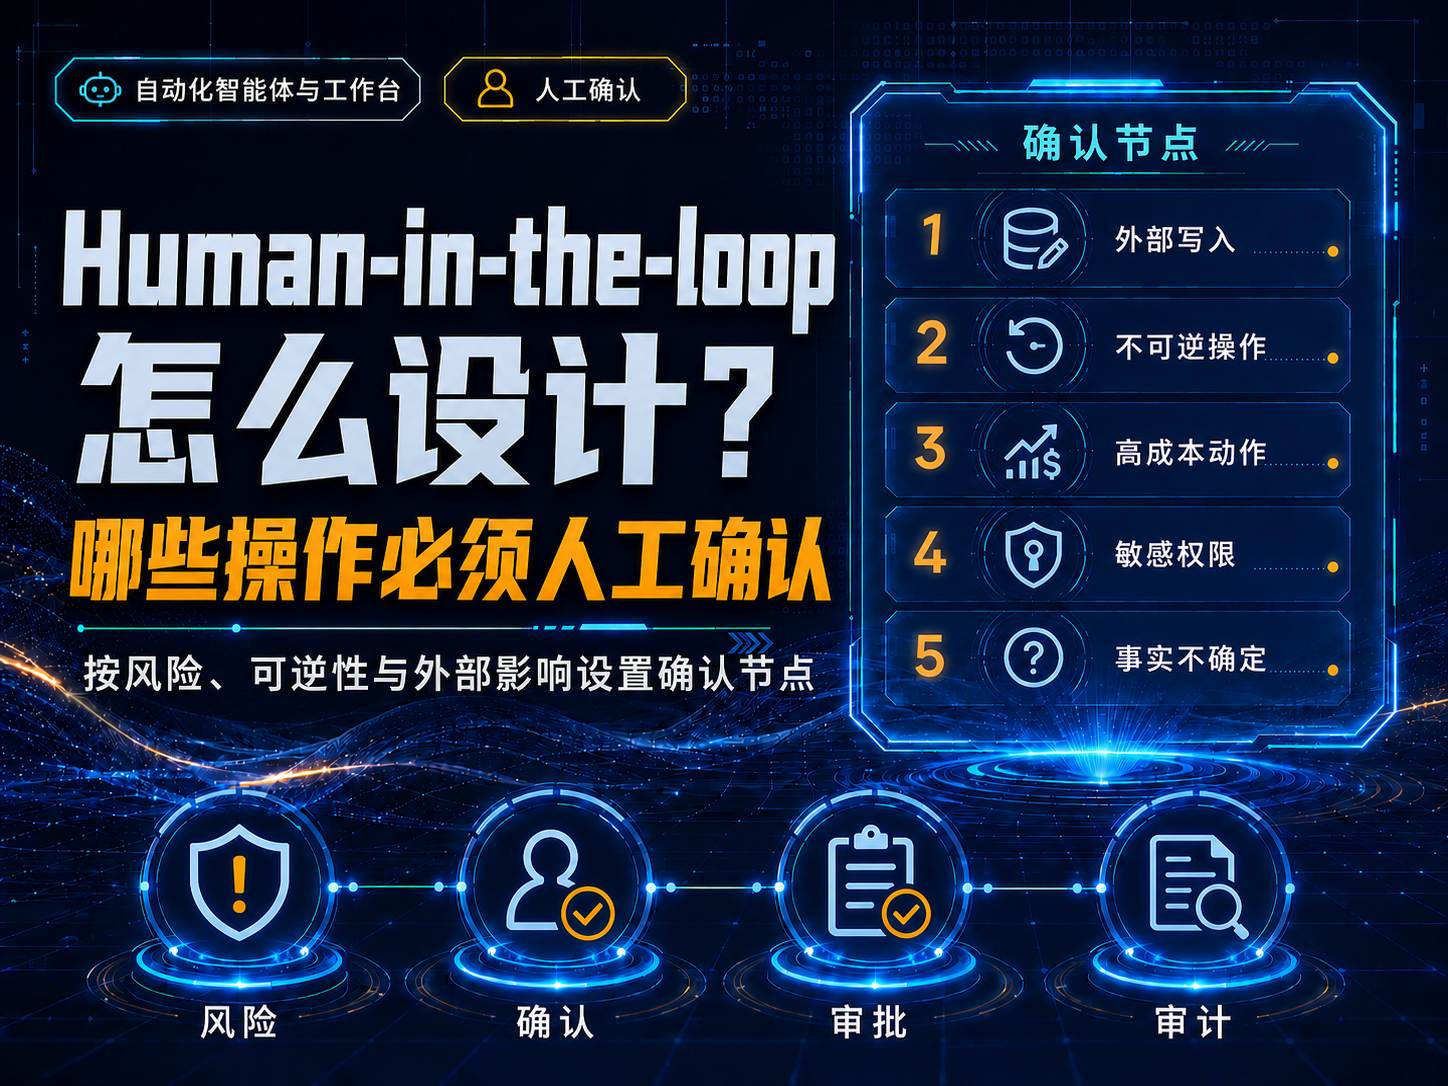
外部动作要停在执行前
浏览网页和生成草稿可以连续进行;发邮件、提交表单、购买、删除文件、改账户权限等动作应展示目标和参数后再确认。
工具输出也不能盲信
网页、文档和第三方工具返回的内容可能包含错误或恶意指令。智能体需要区分“数据”与“控制指令”,关键参数由可信服务端校验。
桌面代理适合什么任务
- 跨应用整理资料、重命名和归档。
- 重复网页录入与报表下载。
- 在受控目录中运行开发、测试或媒体处理。
- 把人工确认嵌入复杂工作流。
注意:不要让桌面智能体使用个人管理员账户长期运行;系统级写操作应单独授权并记录。
资料核验日期:2026-08-09。产品功能、API、套餐、搜索规则与地区可用性会变化,正式使用前请再次查看官方页面。
参考来源
- OpenAI Developers:Model guidance(official/primary,核验于 2026-08-09)
- OpenAI Developers:Models(official/primary,核验于 2026-08-09)
- Docker Docs:Docker Engine security(official/primary,核验于 2026-08-09)
更新记录
- 2026-08-09:完成官方/一手来源核验、结构化撰写与发布边界检查。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
相关文章


 百度热点